
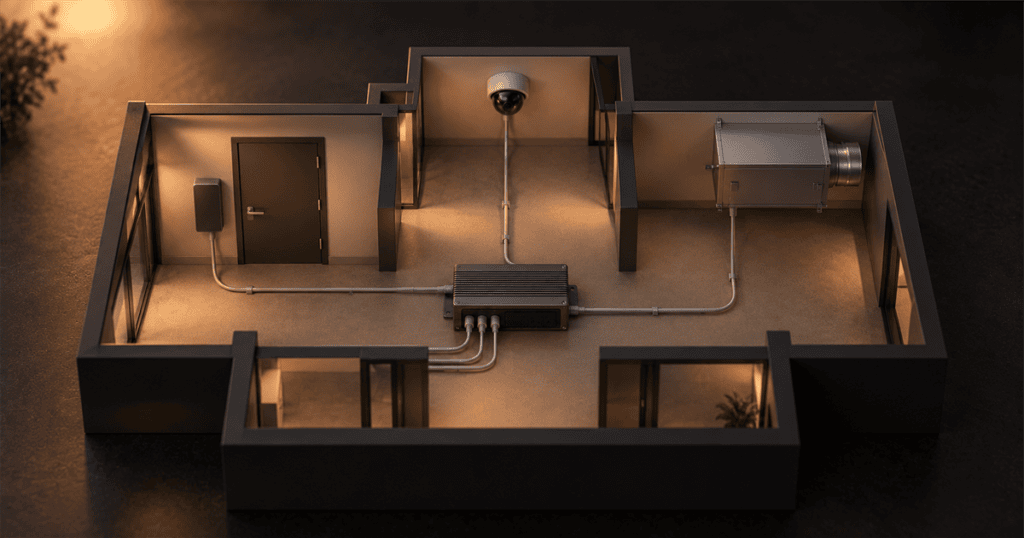
Adgangskontrollen ved hoveddøren, styringen af ventilation og varme og overvågningskameraerne er i dag ofte forbundet til et net, nogle gange det samme som medarbejdernes computere. Det gør dem relevante for en penetrationstest, men de ejes og drives sjældent af IT, og fejl kan få fysiske følger. Testen skal derfor begynde med at finde systemerne og deres ejere, få tilladelse fra de rette og sætte sikkerheden for mennesker og bygning først.
Systemerne kaldes med en samlet betegnelse bygningsautomatik. De er indkøbt og installeret af ejendomsadministrationen, en el-installatør eller et alarmfirma, og de har typisk deres egen leverandør til service. Mange IT-afdelinger kender dem kun som en enhed på nettet, som de ikke må røre.
Systemer, IT-afdelingen ikke ejer
I modsætning til computere og servere bliver bygningssystemer sjældent opdateret som en del af den almindelige drift. De er sat op, da bygningen blev indrettet, og fungerer, så længe ingen rører dem. Det kan betyde, at de kører med gammel software, og at deres administrative sider kan nås fra flere steder end tilsigtet.
Det er netop derfor, de kan være relevante for testen. Spørgsmålet er ikke, om ventilationen virker, men om systemet åbner en vej ind i virksomhedens net, eller om nogen uden ret kan ændre på adgangskontrollen. Lignende glemte enheder som printere og kameraer er behandlet i → Printere, kameraer og IoT på netværket.
Find systemerne og ejerne
Start med at samle de bygningssystemer, der er forbundet til et net, på én liste. Den laves bedst sammen med den, der står for bygningen, og den IT-ansvarlige.
- Adgangskontrol · kortlæsere, dørstyring og den software, der administrerer adgangskort.
- Klima og energi · ventilation, varme, køling og målere.
- Overvågning · kameraer og optagere.
- Andre anlæg · elevatorer, porte, solafskærmning og alarmer.
For hvert system bør oversigten vise, hvem der ejer det, hvem der servicerer det, og hvilket net det står på. Den viser ofte, at flere systemer står på kontornettet, selv om ingen har besluttet det.
Oversigten bør også vise, hvor systemernes administration foregår. Nogle styres fra en computer i et teknikrum, andre fra en webside, som serviceleverandøren eller viceværten logger ind på, og atter andre fra en tjeneste i skyen. Hvert sted er en mulig indgang, og hvert sted kan have sin egen ejer.
Hvem må give lov i en lejet bygning?
Mange virksomheder lejer deres lokaler. Adgangskontrollen og klimastyringen kan tilhøre udlejeren og betjene flere lejere på én gang. I så fald kan virksomheden ikke give tilladelse til at teste dem, selv om de står på virksomhedens net.
Tilladelsen skal komme fra den, der ejer og råder over systemet. Det kan være udlejeren, ejendomsadministrationen eller en fælles driftsorganisation. Serviceleverandøren skal også orienteres og ofte acceptere, fordi testen kan påvirke systemer, de har ansvaret for. Spørgsmålet om rådighed er uddybet i → Er en penetrationstest lovlig?.
Hvis tilladelsen ikke kan opnås, kan testen ofte stadig spørge til virksomhedens egen side: står systemet adskilt fra kontornettet, og kan det nås fra steder, hvor det ikke bør?
Sikkerhed for mennesker går forud
Et bygningssystem styrer fysiske ting. En fejl i adgangskontrollen kan låse folk inde eller ude, og en fejl i ventilationen kan påvirke indeklimaet for alle i bygningen. Mange af systemerne har heller ikke et testmiljø, så testen må foregå på det rigtige anlæg.
Det kræver forsigtighed, som ligner den, der gælder for produktionsanlæg. Bestillingen bør beskrive, at testen ikke må ændre indstillinger, åbne eller låse døre eller påvirke driften, medmindre det er udtrykkeligt aftalt og forberedt. Brandsikkerhed og nødudgange må aldrig berøres. De særlige hensyn ved anlæg er beskrevet i → Produktionsanlæg og OT.
Aftal også, hvad der skal ske, hvis et system alligevel reagerer uventet. Hvem kontaktes, og hvem kan genstarte eller nulstille anlægget? Kontaktpersonen hos serviceleverandøren bør kunne træffes i hele testvinduet, og testen bør placeres på et tidspunkt, hvor få mennesker er i bygningen, uden at det går ud over muligheden for at få hjælp. → Nedbrud under pentest
Forbindelsen til kontornettet
For de fleste købere er det vigtigste spørgsmål, om bygningssystemerne er adskilt fra resten af nettet. Hvis adgangskontrollens server står på samme net som medarbejdernes computere, kan en svaghed i den ene få betydning for den anden, i begge retninger.
Bestillingen kan spørge, om bygningssystemerne står i et net for sig, om de kan nås fra kontornettet eller gæstenettet, og om de kan nå internettet. Spørgsmålene kan ofte besvares uden at påvirke systemerne selv. Det gør dem til et godt første skridt, også når ejeren af anlægget er tilbageholdende med at give lov til mere. Adskillelsen som testområde er behandlet i → Netværkssegmentering.
Hvis der også er spørgsmål om, hvordan adgangskontrollen fungerer i praksis ved dørene, hører det til en fysisk test med egne tilladelser. → Fysisk adgang som tillæg til testen
Serviceleverandørens vej ind
Bygningssystemer vedligeholdes ofte af en leverandør, der har fjernadgang til anlægget. Adgangen er oprettet af leverandøren og står ikke altid på virksomhedens liste. Den kan give en vej ind i nettet, som ingen hos virksomheden kender.
Testen kan spørge, om sådanne adgange findes, hvordan de er beskyttet, og hvad de rækker til. Det er de samme spørgsmål, som gælder for andre leverandøradgange. → Leverandørers fjernadgang til jeres systemer
Det skal I lade være med
- At teste udlejerens systemer uden lov · det, der står på jeres net, er ikke nødvendigvis jeres.
- At glemme serviceleverandøren · den skal kende testen og kunne træffes undervejs.
- At lade testen påvirke døre og klima · fysiske følger kræver særskilt aftale og forberedelse.
- At røre brandsikkerhed og nødudgange · de hører aldrig med i testen.
- At bestille uden oversigt · find systemerne og ejerne, før scope skrives.
- At overse fjernadgangen · serviceleverandørens forbindelse er en vej ind i nettet.
Hvad kan og ikke kan konkluderes
En test kan vise, hvordan de udvalgte bygningssystemer var placeret i nettet, og hvordan de fremstod på testtidspunktet inden for de aftalte rammer. Den kan pege på systemer, der kan nås fra steder, hvor de ikke bør.
Den kan ikke sige noget om systemer, der ikke indgik, eller om den fysiske sikring af bygningen. En test med stramme hensyn til driften kan også efterlade spørgsmål, som kun kan besvares med en dybere undersøgelse aftalt med ejeren.
Tjekliste til bygningssystemer
- ☐ Findes der en oversigt over bygningssystemer på nettet?
- ☐ Er ejer og serviceleverandør kendt for hvert system?
- ☐ Har ejeren givet tilladelse, også i en lejet bygning?
- ☐ Står det i bestillingen, at døre, klima og brandsikkerhed ikke påvirkes?
- ☐ Er kontakt og nulstilling aftalt, hvis noget reagerer uventet?
- ☐ Er adskillelsen fra kontornettet med som spørgsmål?
- ☐ Er serviceleverandørens fjernadgang kortlagt?
Senest gennemgået: oktober 2026.
Næste skridt
Del af: Artikler om penetrationstest
Læs også: Produktionsanlæg og OT · Fysisk adgang som tillæg til testen
→ Kontakt · Tlf. 70 13 63 23 · Penetrationstest hos Nielco IT



